Noua lege GDPR în Republica Moldova: Este site-ul tău expus amenzilor?
Suntem în 2026, iar confidențialitatea datelor pe internet nu mai este doar un concept corporativ vag rezervat pentru țările din Uniunea Europeană. În Republica Moldova, legislația privind protecția datelor cu caracter personal a suferit modificări profunde și a devenit extrem de strictă. Autoritățile vizează în primul rând afacerile care operează online. Amenda nu mai este un mit; este o realitate pe care multe companii locale au început să o simtă pe propria piele.
Dacă ai pe site un formular de contact simplu, un sistem de rezervări, sau chiar dacă doar folosești instrumente precum Google Analytics și Facebook Pixel pentru a vedea câți vizitatori ai, colectezi date cu caracter personal. Întrebarea critică pentru afacerea ta este: le colectezi legal?
Ce greșeli tehnice comune te pot costa zeci de mii de lei?
Cele mai multe amenzi date în rândul site-urilor web mici și mijlocii din Chișinău (și din restul țării) nu vin dintr-o rea intenție de a „fura date”, ci din pură neglijență tehnică și necunoaștere a regulilor. Iată principalele 3 erori majore pe care le găsim la site-urile vechi:
- Lipsa bannerului de Cookie-uri valid (Sau implementarea lui greșită): Nu mai este suficient să ai un simplu pop-up care zice „Acest site folosește cookie-uri” cu un singur buton „OK” (sau, mai grav, fără buton). Legea dictează clar: utilizatorul trebuie să aibă opțiunea reală de a respinge cookie-urile de marketing și analiză, direct din acel banner, înainte ca ele să îi fie instalate în browser.
- Lipsa paginilor obligatorii de Termeni, Condiții și Politică de Confidențialitate: Aceste pagini nu pot fi documente generice copiate de pe alte site-uri. Ele trebuie să fie specifice afacerii tale, clare, redactate pe înțelesul tuturor și accesibile din subsolul (footer-ul) oricărei pagini a site-ului.
- Lipsa consimțământului activ la formulare: Fiecare formular de contact sau abonare newsletter de pe site-ul tău trebuie să aibă obligatoriu o bifă (checkbox) neprecompletată, prin care clientul atestă clar că a citit politica de confidențialitate și este de acord să îi prelucrezi datele.
Instrumentul gratuit de salvare: NIL4WEB GDPR Scan
Nu trebuie să fii avocat ca să îți dai seama dacă site-ul tău are probleme tehnice de confidențialitate. Agenția de web development NIL4WEB a dezvoltat o unealtă dedicată exclusiv antreprenorilor care vor să doarmă liniștiți noaptea: NIL4WEB GDPR Scan.
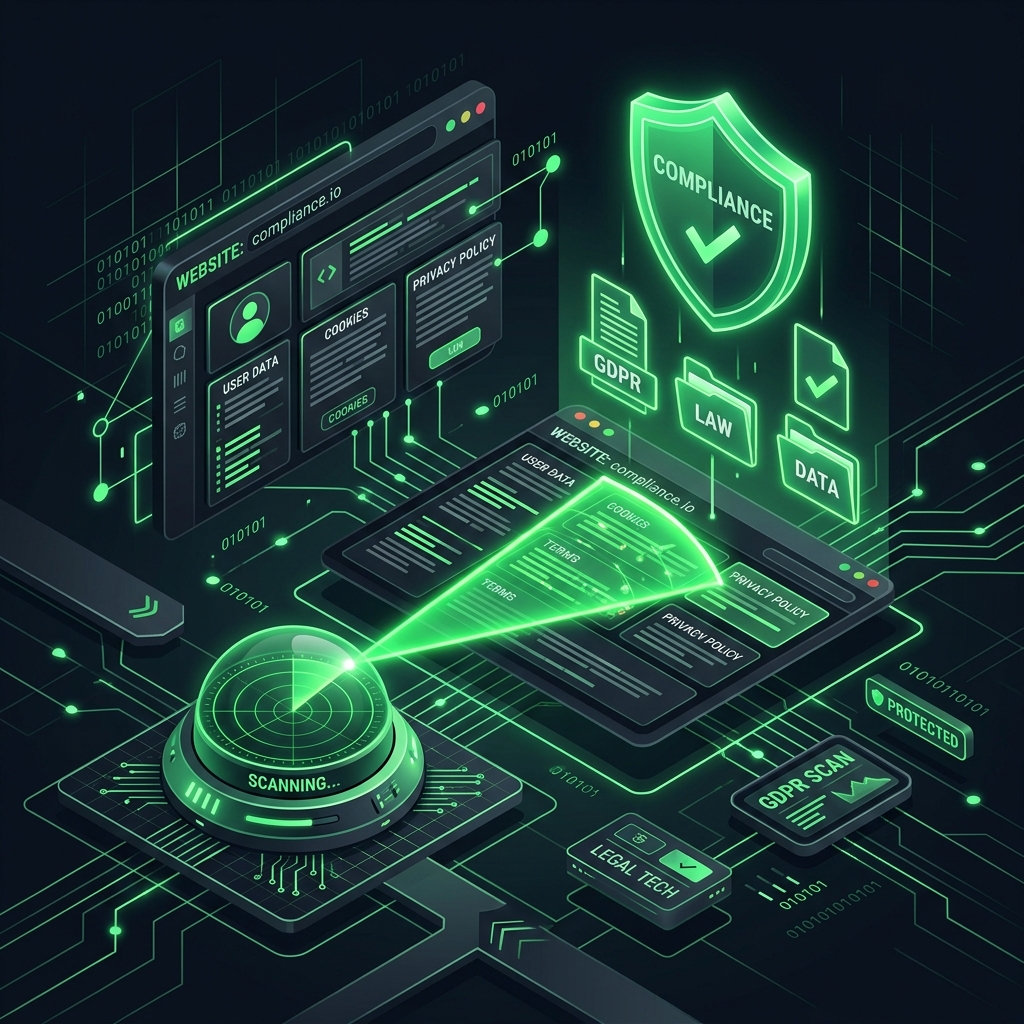
Cum funcționează? Introdu adresa (URL-ul) site-ului tău în instrumentul nostru, iar sistemul nostru inteligent va scana în câteva secunde modulele de cookie-uri active, protocoalele de securitate SSL și formularele expuse publicului. Este un proces 100% automat, invizibil pentru vizitatorii tăi și complet gratuit. La final, primești un raport verde sau roșu.
👉 Testează-ți legalitatea site-ului chiar acum cu NIL4WEB GDPR Scan! Nu durează decât 10 secunde.
Rezolvarea problemelor tehnice cu profesioniștii
Dacă scanner-ul îți raportează probleme grave de conformitate, sau dacă site-ul tău e construit pe o tehnologie prea veche ca să suporte instalarea noilor module de protecție a datelor, este clar că ai nevoie urgentă de un upgrade.
Echipa noastră expertă în dezvoltare web modernă te poate ajuta să îți reconstruiești sau să îți actualizezi platforma pentru a îndeplini cele mai înalte standarde legale, tehnice și vizuale ale anului 2026. Siguranța afacerii tale nu este o joacă.